「各企業で情報漏洩が頻発」というタイトルの、両学長のライブの配信を見かけました(2026年10月7日)。
それを見て、「不正アクセスとか情報漏洩とか、よく聞くけど、自分は何に気をつければいいんやろう?」と気になりました。わたしはブログで、Google、WordPress、アフィリエイトの管理画面など、パスワードを入れるサービスをいくつも使っています。もしここに偽サイトで入力してしまったら、と考えると、ちょっと怖くなりました。
そこで、公的な機関や協議会の情報を探して、フィッシング詐欺から守る方法を調べてみました。同じように「何から気をつければいいか分からない」と思っている方の参考になればと思い、まとめておきます。
(わたしは今回、被害に遭ったわけではありません。公開されている資料を読んでまとめた記事です。ライブの内容そのものは、この記事では取り上げていません)
この記事でわかること
- フィッシング詐欺とは何か
- フィッシング対策協議会が示している「7つの習慣」
- 警察庁がすすめている「パスキー」とは何か
まず結論から ― 基本は「メールのリンクからログインしない」。協議会が7つの習慣をまとめています
| 知りたかったこと | 調べて分かったこと |
|---|---|
| フィッシング詐欺とは? | 宅配業者・銀行・携帯会社・官公庁などをかたる偽のメールやSMSで、偽サイトに誘導し、IDやパスワード、カード番号をだまし取る手口 |
| 何をすればいい? | フィッシング対策協議会の「7つの習慣」(2026年度版)が参考になる |
| いちばん基本は? | メールやSMSのリンクからではなく、ブックマークや公式アプリからアクセスする |
| パスワード以外の守りは? | 警察庁が「パスキー」の導入検討を呼びかけている。偽サイトでは認証できない仕組み |
| 押してしまったら? | すぐにパスワードを変えて、サービスの会社や警察に相談する |
先に書いておくと、「これをすれば必ず防げる」という方法は見つかりませんでした。ただ、一つひとつは、今日からできることばかりでした。
フィッシング詐欺とは? ― 本物そっくりの偽サイトで、パスワードやカード番号をだまし取る手口
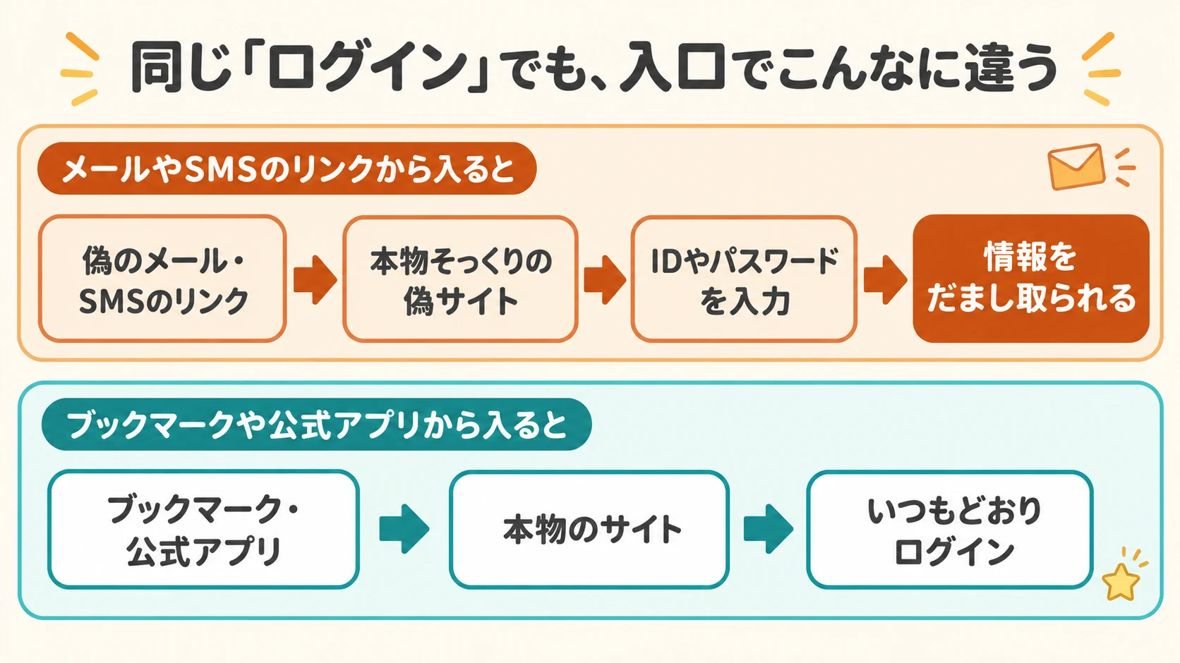
フィッシングは、携帯電話会社、宅配業者、金融機関、官公庁などを装った偽のメールやSMS(電話番号宛ての短いメッセージ)を送りつけ、偽のサイトに誘導する手口です。そこでIDやパスワード、クレジットカード番号などを入力させて、だまし取ります。
一般に、次のような言葉で、焦らせてくることが多いと言われています。
- 「緊急」「重要」「セキュリティ」
- 「アカウントが停止されます」
- 「料金の支払いが確認できません」
「今すぐ確認しないと」と思わせるところが、手口のポイントのようです。
フィッシング対策協議会の「7つの習慣」 ― 2026年6月に公開された2026年度版
フィッシング対策協議会が、2026年6月1日に「利用者向けフィッシング詐欺対策ガイドライン 2026年度版」を公開しています。タイトルに「自分を守る7つの習慣」とあり、利用者向けの対策が7つにまとめられていました。
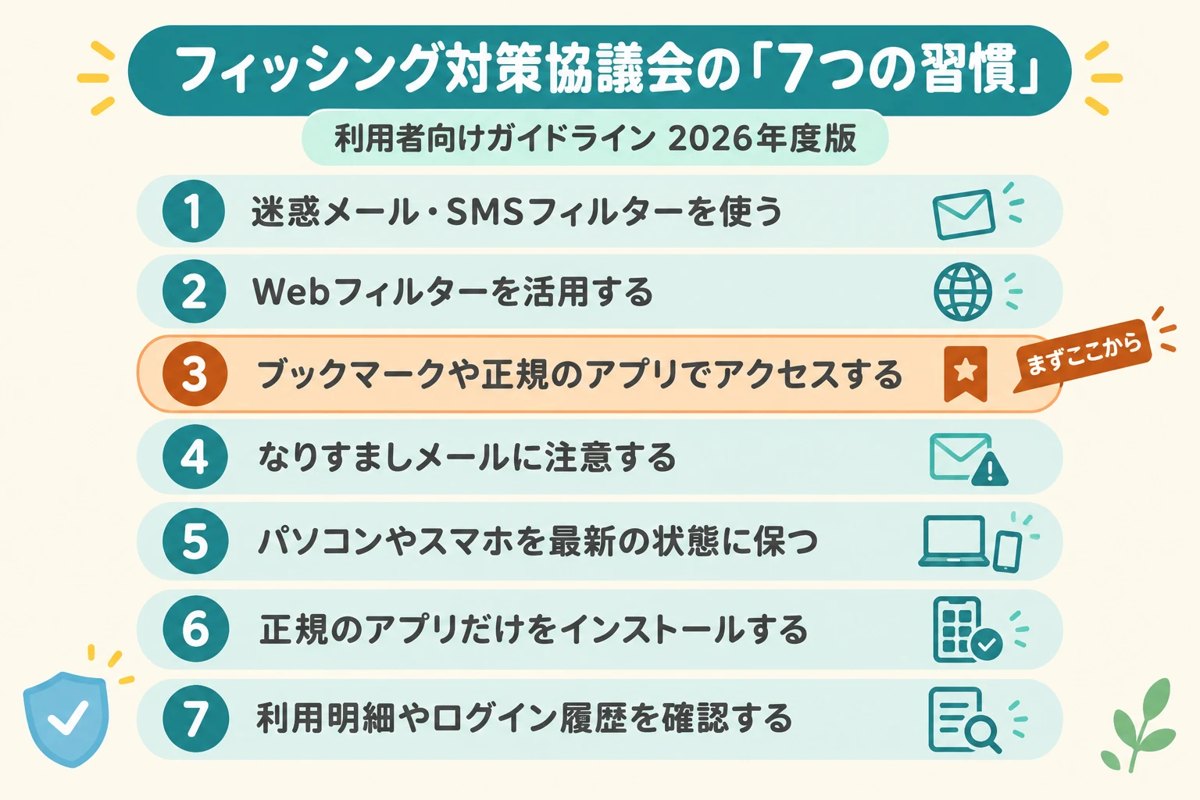
① フィッシングメール対策をする
- 迷惑メールフィルターを使う
- 不正メール対策が充実したメールサービスを使う
- スマートフォンでは、SMSフィルターを使う
- メールアドレスを新しく作る
② Webフィルターを活用する
ブラウザ(インターネットを見るためのソフト)に備わっている、Webフィルターの機能を使います。
③ 正しいURLや正規のアプリでアクセスする
- ブックマークや、正規のアプリを使う
- 正規のメール以外のリンクからは、アクセスしない
- サイトに不審な点がないか、確認する
ここが、いちばん基本になりそうです。 「メールのリンクを押す」のではなく、「自分で登録したブックマークや公式アプリから開く」。この習慣だけでも、偽サイトに入る場面は、かなり減りそうです。
④ なりすましメールに注意する
- サービスの内容が、自分の利用状況と合っているか
- アイコンやマークに、おかしなところがないか
- 電子署名を確認する
- SMSは、発信者の番号表示を確認する
⑤ パソコンやスマホを安全に保つ
- ソフトウェアを、最新の状態にしておく
- 端末にあるセキュリティの機能を、積極的に使う
⑥ 正規のアプリをインストールする
アプリは、公式のものだけを入れます。
⑦ 履歴を確認する
- クレジットカードやキャッシュレス決済の、利用明細を確認する
- アカウントの、ログイン履歴を確認する
もし被害に遭っていても、明細や履歴を見ていれば、早く気づけるかもしれません。
警察庁がすすめる「パスキー」とは? ― 偽サイトでは認証できない仕組み
警察庁は、2026年9月1日に、サイバー警察局便り(R8Vol.12)で「パスワードだけの認証はもう限界です」という内容を公表しました。パスキーという、新しい認証方式を紹介して、導入の検討を呼びかけています。
ScanNetSecurityの記事によると、パスキーの特徴は、次のように説明されていました。
- 秘密鍵(本人であることを示す鍵)が、端末の安全な領域に保存される
- 偽サイトでは認証できないため、フィッシングの被害を防ぐ対策として有効とされている
パスワードは、偽サイトに入力してしまえば、盗まれてしまいます。パスキーは、パスワードを入力する形ではないので、偽サイトに渡せるものが、そもそもありません。そこが大きな違いのようです。
一般に、パスキーは、端末の画面ロックの解除(指紋や顔など)で使える仕組みが多いそうです。ただ、使えるサービスと使えないサービスがあります。自分が使っているサービスが対応しているかどうかは、各サービスの設定画面や公式サイトで確認してください。
AIで偽メールは見分けにくくなった? ― セキュリティ会社の報告
「怪しいメールは、日本語がおかしいから分かる」と思っている方は、多いかもしれません。ただ、セキュリティ会社のAcronisの報告では、攻撃者が生成AIを使って、攻撃の規模を広げている、とされていました。
AIで、自然な文章の偽メールを、安く大量に作れるようになったと言われています。日本語がおかしくないから本物だ、とは言えなくなってきているようです。
ただし、これはセキュリティ会社の報告です。危険を伝えることで、商品が売れる立場でもあります。数字そのものは割り引いて読んで、「偽メールの質が上がっているかもしれない」という大きな傾向だけを受け取るのが、いいと思います。
だからこそ、③の「メールからではなく、ブックマークや公式アプリからアクセスする」が、大事になりそうです。文章で見分けるのではなく、入口を変えるという考え方です。
もし押してしまったら ― まずパスワードの変更と、相談
一般に、警察や消費者向けの案内で、次のように言われています。
1. パスワードを入力してしまったなら、すぐに変更する。同じパスワードを使っているほかのサービスも、あわせて変更する
2. そのサービスの会社に連絡する。クレジットカードや銀行に関わるなら、カード会社や銀行にも連絡する
3. 利用明細を、こまめに確認する
4. 最寄りの警察署や、警察の相談窓口に相談する
「恥ずかしい」「怒られそう」と思って、黙ってしまうのが、いちばん被害が広がりやすい気がします。気づいたら、早めに相談するのがよさそうです。
正直に書く、気になるところ
- わたしは、被害に遭った経験があるわけではありません。 公開されている資料を読んで、まとめた記事です
- 協議会のガイドラインと、警察庁のサイバー警察局便りは、ScanNetSecurityの記事で内容を確認しました。元の文書そのものは、読めていません
- 「これをすれば必ず防げる」という方法は、見つかりませんでした
- パスキーが使えるサービスは、まだ限られています。自分が使っているサービスが対応しているかは、各サービスで確認が必要です
- わたしが使っているGoogleやWordPressなどの設定は、これから1つずつ見直していくところです。見直したら、結果を追記するかもしれません
さいごに:メールのリンクからは入らず、ブックマークと公式アプリから。パスキーが使えるサービスは使う
- フィッシングは、本物そっくりの偽サイトで、パスワードやカード番号をだまし取る手口
- フィッシング対策協議会の「7つの習慣」(2026年度版)が、利用者向けの対策をまとめている
- いちばん基本は、メールやSMSのリンクからではなく、ブックマークや公式アプリからアクセスすること
- 警察庁は、偽サイトでは認証できない「パスキー」の導入検討を呼びかけている
- 押してしまったら、すぐにパスワードを変えて、サービスの会社や警察に相談する
全部を一度にやろうとすると、続かなさそうです。まずは、よく使うサービスのブックマークを作るところから始めようと思います。
同じように悩んでいる方の参考になればうれしいです。
※フィッシング対策協議会「利用者向けフィッシング詐欺対策ガイドライン 2026年度版」(2026年6月1日公開)と、警察庁サイバー警察局便りR8Vol.12(2026年9月1日公表)の内容は、2026年10月7日に、ScanNetSecurityの記事(2026年6月5日付、2026年9月7日付)で確認しました。Acronisの報告は、同社のブログ記事で確認した内容です。対策の効果は、環境や状況によって異なり、被害を完全に防ぐことを保証するものではありません。本記事は個人の体験と調べた内容をまとめたもので、特定の商品の推奨や個別の状況に応じた助言を目的としたものではありません。被害に遭ったときは、サービスの会社、カード会社、警察などの公式の窓口にご相談ください。最終的な判断はご自身の状況に合わせて行ってください。
コメント